GCP

認証・IAM

Cloud RunをEntra IDで認証|IAP×Workforce Identity Federation

IAPとWorkforce Identity Federationで、Entra IDのユーザーにCloud Runのアプリを見せる手順をTerraformの実例で解説します。認証元が1つだけの制約、OAuth clientの作り方、400 invalid_scopeやグループ単位の許可でつまずいた点もまとめました。
認証・IAM
Workforce Identity FederationでEntra IDと連携しサインインまで通す

Workforce Identity FederationでEntra IDと連携し、GoogleアカウントなしでGoogle Cloudコンソールにサインインする手順を解説します。認可コードフローの選び方、client secretをstateに残さない渡し方、オブジェクトIDの取り違えなどの注意点もまとめました。
AIエージェント

GCSマネージドMCPの使い方|roles/mcp.toolUserとToolbox版の違い

Google CloudのマネージドGCS MCPはサーバー構築不要で、IAM権限の付与とURL登録だけで使えます。MCP Toolbox版との違いや、roles/mcp.toolUserが必須であることを実際に検証した結果をまとめました。
認証・IAM

Cloud RunのIAPはロードバランサー不要|Terraformで直接設定する

Cloud RunにIAP認証を設定する手順をTerraformの実例で解説します。ロードバランサーもOAuthクライアントも作らずに、特定のグループだけが開ける状態にしました。roles/ownerでは開けないなど検証で分かった注意点もまとめました。
認証・IAM

GCPサービスアカウントの上限と引き上げ方|429エラーの対処法

GCPのサービスアカウント上限に達し、SA作成が429エラーで失敗したときの対処法を実例で解説します。権限が同じSAを1つにまとめて24枠を空けた方法と移行時の注意点、quotaの引き上げ方をまとめました。
AIエージェント

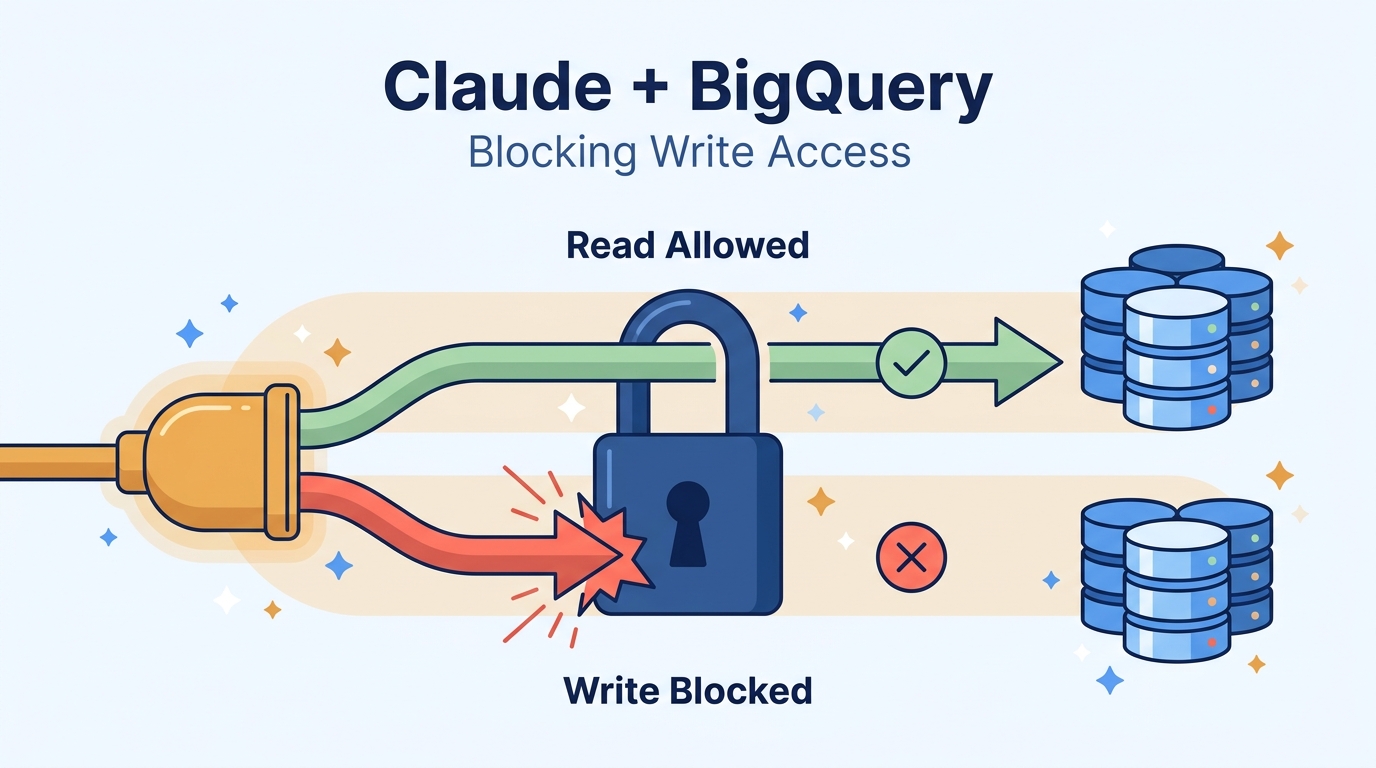
ClaudeとBigQueryの連携手順|書き込みを防ぐ権限設定

Claude と BigQuery を公式コネクタで連携する手順を実画面で解説します。OAuth クライアントは不要ですが、同意画面のスコープは読み取り専用にできません。ツール権限で Execute sql をブロックし、書き込みを防ぐ設定までまとめました。
AIエージェント

GCS MCPをMCP Toolboxで使う|read_objectの8 MiB上限と回避策

GCS MCP(Cloud Storage MCP)をMCP Toolbox経由でCodexやClaude Codeから使う設定手順です。読み取り専用の最小権限、read_objectの8 MiB上限を実際に試した結果と回避策、Google管理のマネージド版との違いをまとめました。