GCP

認証・IAM

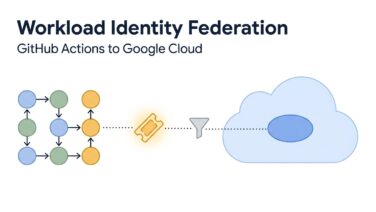
Workload Identity FederationでGitHub ActionsからGoogle Cloudへ認証する

Workload Identity FederationでGitHub ActionsからGoogle Cloudへ、キーなしで認証する構成です。PoolとProvider、属性条件、サービスアカウントの紐付け、ワークフローの書き方と運用中の落とし穴を紹介します。
認証・IAM
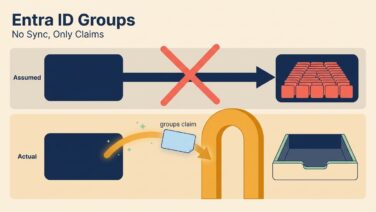
Entra IDでサインインは通るのにGoogle Cloudが403|原因はグループ

Entra ID認証は通るのに、Google Cloudのアプリが403で開けない。原因はグループの扱いです。同期はされずアクセスのたびにgroupsクレームで申告される仕組み、クレームが既定では出ないこと、グループ数の上限、症状別の切り分けをまとめました。
認証・IAM

Workforce Identity Federationの仕組み|認証と認可は別で動く

Workforce Identity Federationの仕組みを、Entra IDの認証とGoogle Cloudの認可の分担から解説します。プールに利用者を登録しない理由、アクセス1回で何が往復しているかの11ステップ、Workload Identityとの違いもまとめました。
認証・IAM

Workforce Identity Federationとは?Workloadとの違いを整理する

Workforce Identity Federationとは何かを、Workload Identityとの違いから解説します。組織にWorkforce Identity PoolをTerraformで作る手順と、つまずいた点もまとめました。
認証・IAM

Cloud RunをEntra IDで認証|IAP×Workforce Identity Federation

IAPとWorkforce Identity Federationで、Entra IDのユーザーにCloud Runのアプリを見せる手順をTerraformの実例で解説します。認証元が1つだけの制約、OAuth clientの作り方、400 invalid_scopeやグループ単位の許可でつまずいた点もまとめました。
認証・IAM

Workforce Identity FederationでEntra IDと連携しサインインまで通す

Workforce Identity FederationでEntra IDと連携し、GoogleアカウントなしでGoogle Cloudコンソールにサインインする手順を解説します。認可コードフローの選び方、client secretをstateに残さない渡し方、オブジェクトIDの取り違えなどの注意点もまとめました。
AIエージェント

マネージドGCS MCPとは|Toolbox版との違いと必要なIAM権限

Google CloudのマネージドGCS MCPはサーバー構築不要で、IAM権限の付与とURL登録だけで使えます。MCP Toolbox版との違いや、roles/mcp.toolUserが必須であることを実際に検証した結果をまとめました。
認証・IAM

Cloud RunのIAPはロードバランサー不要|Terraformで直接設定する

Cloud RunにIAP認証を設定する手順をTerraformの実例で解説します。ロードバランサーもOAuthクライアントも作らずに、特定のグループだけが開ける状態にしました。roles/ownerでは開けないなど検証で分かった注意点もまとめました。
認証・IAM

GCPサービスアカウントの上限と引き上げ方|429エラーの対処法

GCPのサービスアカウント上限に達し、SA作成が429エラーで失敗したときの対処法を実例で解説します。権限が同じSAを1つにまとめて24枠を空けた方法と移行時の注意点、quotaの引き上げ方をまとめました。
AIエージェント

ClaudeとBigQueryの連携手順|書き込みを防ぐ権限設定

Claude と BigQuery を公式コネクタで連携する手順を実画面で解説します。OAuth クライアントは不要ですが、同意画面のスコープは読み取り専用にできません。ツール権限で Execute sql をブロックし、書き込みを防ぐ設定までまとめました。