認証・IAM

Workload Identity FederationでGitHub ActionsからGoogle Cloudへ認証する

Workload Identity FederationでGitHub ActionsからGoogle Cloudへ、キーなしで認証する構成です。PoolとProvider、属性条件、サービスアカウントの紐付け、ワークフローの書き方と運用中の落とし穴を紹介します。
認証・IAM
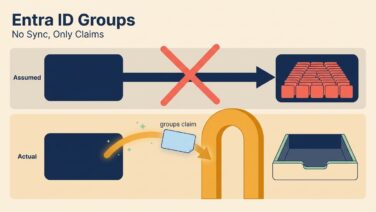
Entra IDでサインインは通るのにGoogle Cloudが403|原因はグループ

Entra ID認証は通るのに、Google Cloudのアプリが403で開けない。原因はグループの扱いです。同期はされずアクセスのたびにgroupsクレームで申告される仕組み、クレームが既定では出ないこと、グループ数の上限、症状別の切り分けをまとめました。
認証・IAM

Workforce Identity Federationの仕組み|認証と認可は別で動く

Workforce Identity Federationの仕組みを、Entra IDの認証とGoogle Cloudの認可の分担から解説します。プールに利用者を登録しない理由、アクセス1回で何が往復しているかの11ステップ、Workload Identityとの違いもまとめました。
資格・学習

委託と第三者提供の違いは「誰の目的か」で決まる|クラウドはどちらか

委託と第三者提供の違いを、SaaSやクラウドにデータを渡す場面で整理しました。本人同意の要否、委託先ができないこと、クラウドに置くだけの場合の扱い、確認・記録義務と個人関連情報の31条を条文とQ&Aで確認します。
認証・IAM

Workforce Identity Federationとは?Workloadとの違いを整理する

Workforce Identity Federationとは何かを、Workload Identityとの違いから解説します。組織にWorkforce Identity PoolをTerraformで作る手順と、つまずいた点もまとめました。
認証・IAM

GitHub ActionsからAzureへOIDCで認証する手順

GitHub ActionsからAzureへOIDCで認証し、client secretなしでTerraformを実行する手順です。フェデレーション資格情報のsubject、ARM_*の環境変数、ロールの絞り方、Graph権限の管理者同意でつまずいた点を紹介します。
認証・IAM

Cloud RunをEntra IDで認証|IAP×Workforce Identity Federation

IAPとWorkforce Identity Federationで、Entra IDのユーザーにCloud Runのアプリを見せる手順をTerraformの実例で解説します。認証元が1つだけの制約、OAuth clientの作り方、400 invalid_scopeやグループ単位の許可でつまずいた点もまとめました。
認証・IAM

Workforce Identity FederationでEntra IDと連携しサインインまで通す

Workforce Identity FederationでEntra IDと連携し、GoogleアカウントなしでGoogle Cloudコンソールにサインインする手順を解説します。認可コードフローの選び方、client secretをstateに残さない渡し方、オブジェクトIDの取り違えなどの注意点もまとめました。
認証・IAM

Azure ADアプリ登録をTerraform importで管理する

Azure AD(Entra ID)のアプリ登録をTerraformのimportで取り込んだ記録です。import IDの形式、stateの分け方、403の原因、ownersで変わるplan、applyが成功しても実体が変わらない問題への対処をまとめました。
資格・学習

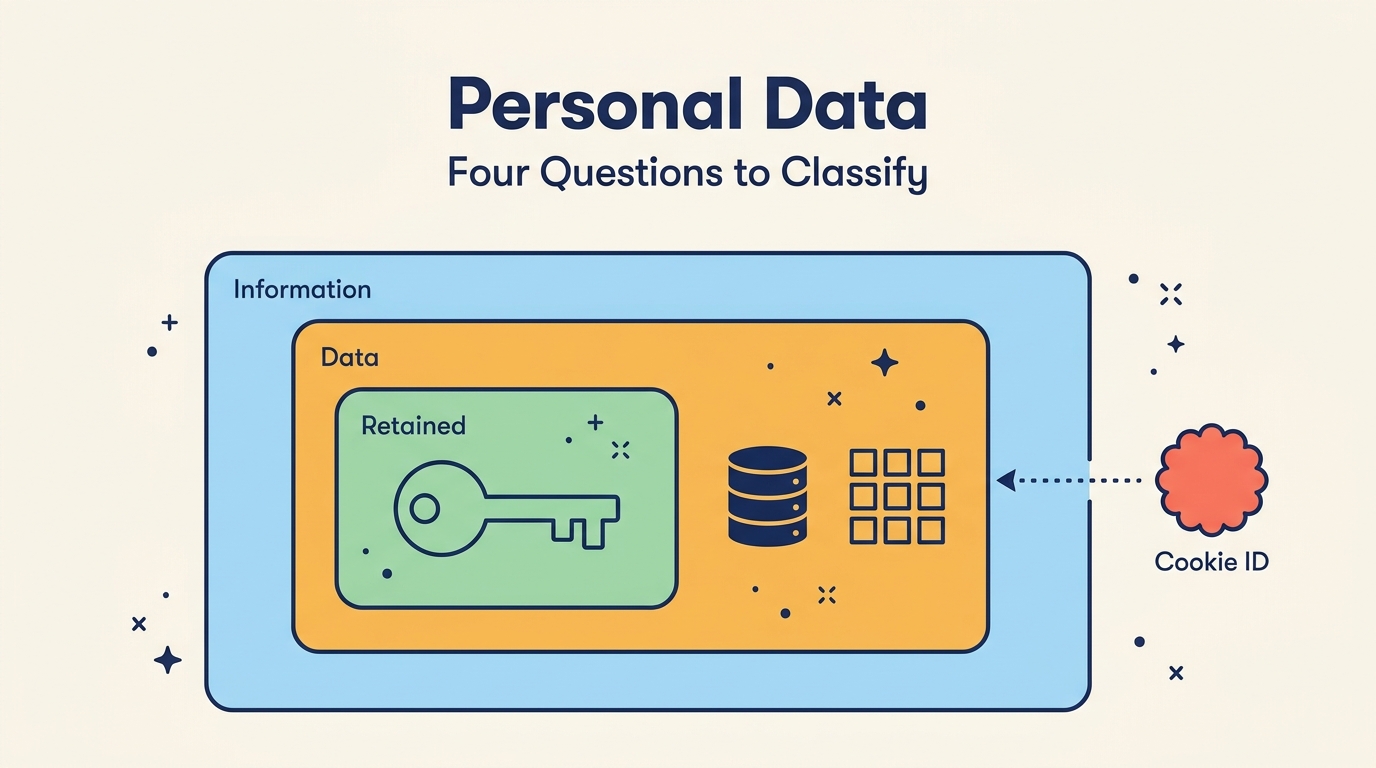
個人データと個人情報の違いは「検索できるか」で決まる|判定の順番

個人データと個人情報、保有個人データの違いを、顧客テーブルやCSV、Cookie IDの行動ログに当てはめて整理しました。4つの質問で判定する順番と、個人関連情報や仮名加工情報との違いも条文で確認します。