IAM

データパイプライン

GCP Secret Managerの料金は何で決まる?|versionの破棄で減らす

GCP Secret Managerの料金は、有効・無効のversion数とアクセス操作、ローテーション通知で決まります。実行のたびに247版まで増えた実例と実際の費用、無効化では止まらない課金、破棄の実装と確認方法を解説します。
認証・IAM

OAuth 1.0aと2.0の違いを実装で比べる|署名とトークンの扱い

OAuth 1.0と2.0の違いを、自分で書いた4つのAPI連携の実装で比べました。OAuth 1.0aの署名と3段階のトークン取得、oobの扱い、OAuth 2.0のrefresh_tokenとの差をPythonのコードで解説します。
認証・IAM

Workload Identity FederationでGitHub ActionsからGoogle Cloudへ認証する

Workload Identity FederationでGitHub ActionsからGoogle Cloudへ、キーなしで認証する構成です。PoolとProvider、属性条件、サービスアカウントの紐付け、ワークフローの書き方と運用中の落とし穴を紹介します。
認証・IAM

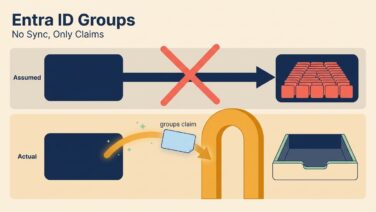
Entra IDでサインインは通るのにGoogle Cloudが開かない|原因はグループ

Entra ID認証は通るのに、Google Cloudのアプリが403で開けない。原因はグループの扱いです。同期はされずアクセスのたびにgroupsクレームで申告される仕組み、クレームが既定では出ないこと、グループ数の上限、症状別の切り分けをまとめました。
認証・IAM

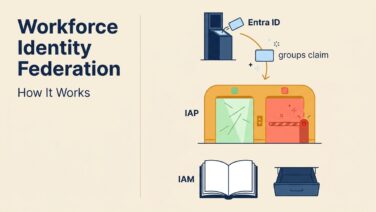
Workforce Identity Federationの仕組み|認証と認可は別で動く

Workforce Identity Federationの仕組みを、Entra IDの認証とGoogle Cloudの認可の分担から解説します。プールに利用者を登録しない理由、アクセス1回で何が往復しているかの11ステップ、Workload Identityとの違いもまとめました。
認証・IAM

Workforce Identity Federationとは?Workloadとの違いを整理する

Workforce Identity Federationとは何かを、Workload Identityとの違いから解説します。組織にWorkforce Identity PoolをTerraformで作る手順と、つまずいた点もまとめました。
認証・IAM

Cloud RunをEntra IDで認証|IAP×Workforce Identity Federation

IAPとWorkforce Identity Federationで、Entra IDのユーザーにCloud Runのアプリを見せる手順をTerraformの実例で解説します。認証元が1つだけの制約、OAuth clientの作り方、400 invalid_scopeやグループ単位の許可でつまずいた点もまとめました。
認証・IAM

Workforce Identity FederationでEntra IDと連携しサインインまで通す

Workforce Identity FederationでEntra IDと連携し、GoogleアカウントなしでGoogle Cloudコンソールにサインインする手順を解説します。認可コードフローの選び方、client secretをstateに残さない渡し方、オブジェクトIDの取り違えなどの注意点もまとめました。
AIエージェント

GCSマネージドMCPの使い方|roles/mcp.toolUserとToolbox版の違い

Google CloudのマネージドGCS MCPはサーバー構築不要で、IAM権限の付与とURL登録だけで使えます。MCP Toolbox版との違いや、roles/mcp.toolUserが必須であることを実際に検証した結果をまとめました。
認証・IAM

Cloud RunのIAPはロードバランサー不要|Terraformで直接設定する

Cloud RunにIAP認証を設定する手順をTerraformの実例で解説します。ロードバランサーもOAuthクライアントも作らずに、特定のグループだけが開ける状態にしました。roles/ownerでは開けないなど検証で分かった注意点もまとめました。