認証・IAM

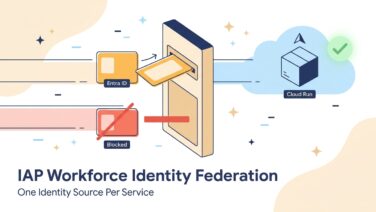
Cloud RunをEntra IDで認証|IAP×Workforce Identity Federation

IAPとWorkforce Identity Federationで、Entra IDのユーザーにCloud Runのアプリを見せる手順をTerraformの実例で解説します。認証元が1つだけの制約、OAuth clientの作り方、400 invalid_scopeやグループ単位の許可でつまずいた点もまとめました。
認証・IAM
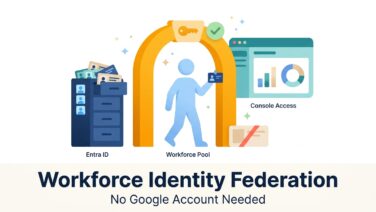
Workforce Identity FederationでEntra IDと連携しサインインまで通す

Workforce Identity FederationでEntra IDと連携し、GoogleアカウントなしでGoogle Cloudコンソールにサインインする手順を解説します。認可コードフローの選び方、client secretをstateに残さない渡し方、オブジェクトIDの取り違えなどの注意点もまとめました。
認証・IAM

Azure ADアプリ登録をTerraform importで管理する

Azure AD(Entra ID)のアプリ登録をTerraformのimportで取り込んだ記録です。import IDの形式、stateの分け方、403の原因、ownersで変わるplan、applyが成功しても実体が変わらない問題への対処をまとめました。
資格・学習

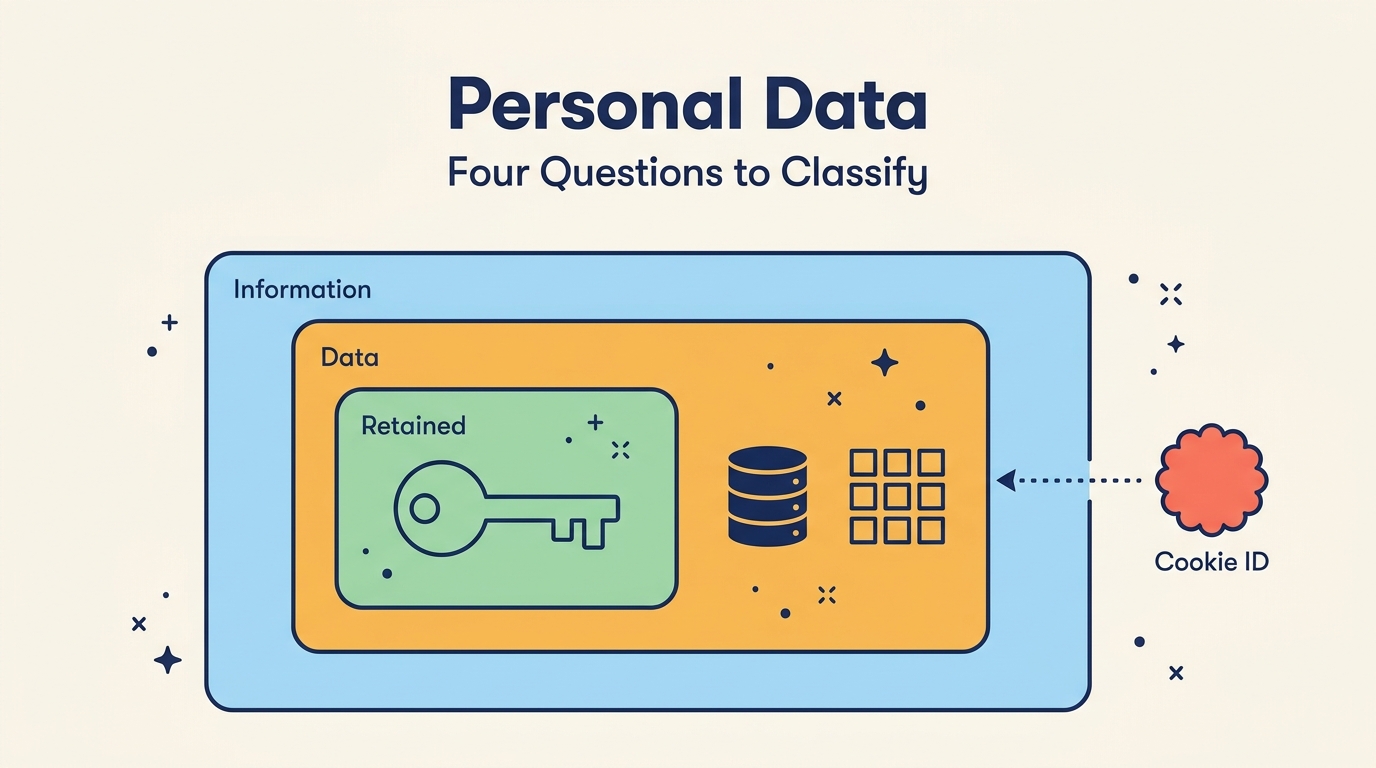
個人データと個人情報の違いは「検索できるか」で決まる|判定の順番

個人データと個人情報、保有個人データの違いを、顧客テーブルやCSV、Cookie IDの行動ログに当てはめて整理しました。4つの質問で判定する順番と、個人関連情報や仮名加工情報との違いも条文で確認します。
資格・学習

個人情報保護士の勉強時間は1ヶ月で足りる?受験して分かった反省

個人情報保護士を約1ヶ月の勉強で受験した記録です。模擬試験は8割前後でも、本番の課題Ⅰは基準にわずかに届かなかったようです。勉強時間の目安、教材の使い方、当日の時間配分、次は2ヶ月前から始める理由をまとめました。
AIエージェント

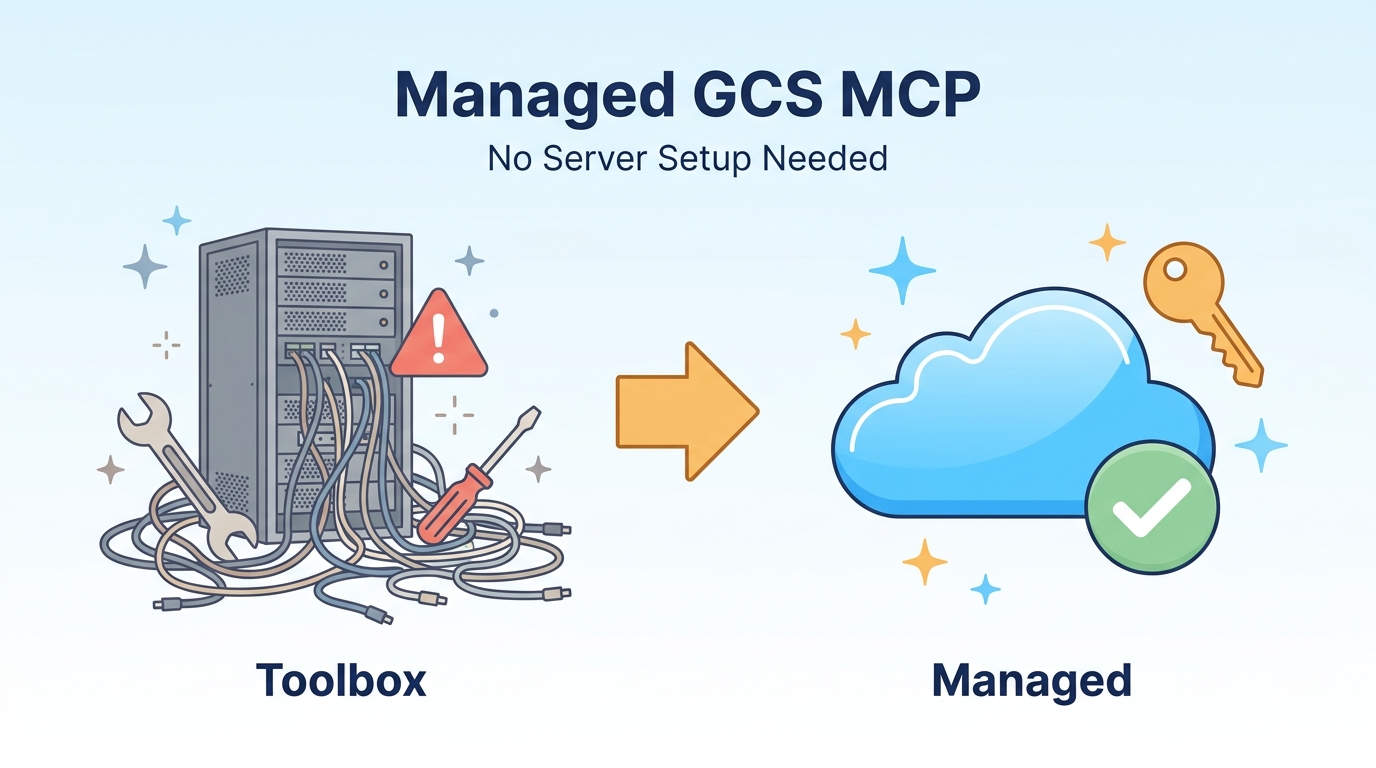
GCSマネージドMCPの使い方|roles/mcp.toolUserとToolbox版の違い

Google CloudのマネージドGCS MCPはサーバー構築不要で、IAM権限の付与とURL登録だけで使えます。MCP Toolbox版との違いや、roles/mcp.toolUserが必須であることを実際に検証した結果をまとめました。
認証・IAM

Cloud RunのIAPはロードバランサー不要|Terraformで直接設定する

Cloud RunにIAP認証を設定する手順をTerraformの実例で解説します。ロードバランサーもOAuthクライアントも作らずに、特定のグループだけが開ける状態にしました。roles/ownerでは開けないなど検証で分かった注意点もまとめました。
認証・IAM

GCPサービスアカウントの上限と引き上げ方|429エラーの対処法

GCPのサービスアカウント上限に達し、SA作成が429エラーで失敗したときの対処法を実例で解説します。権限が同じSAを1つにまとめて24枠を空けた方法と移行時の注意点、quotaの引き上げ方をまとめました。
AIエージェント

ClaudeとBigQueryの連携手順|書き込みを防ぐ権限設定

Claude と BigQuery を公式コネクタで連携する手順を実画面で解説します。OAuth クライアントは不要ですが、同意画面のスコープは読み取り専用にできません。ツール権限で Execute sql をブロックし、書き込みを防ぐ設定までまとめました。
AIエージェント

WordPress MCPをClaudeに繋ぐ|エックスサーバーで動かすまでの全手順

WordPress を MCP で Claude に繋ぐ手順を、エックスサーバーでの実例で解説します。Easy MCP AI の導入と安全設定、OAuth 承認、HTTPS 判定・Authorization ヘッダー・国外アクセス制限による REST API 403 の原因と対処をまとめました。